


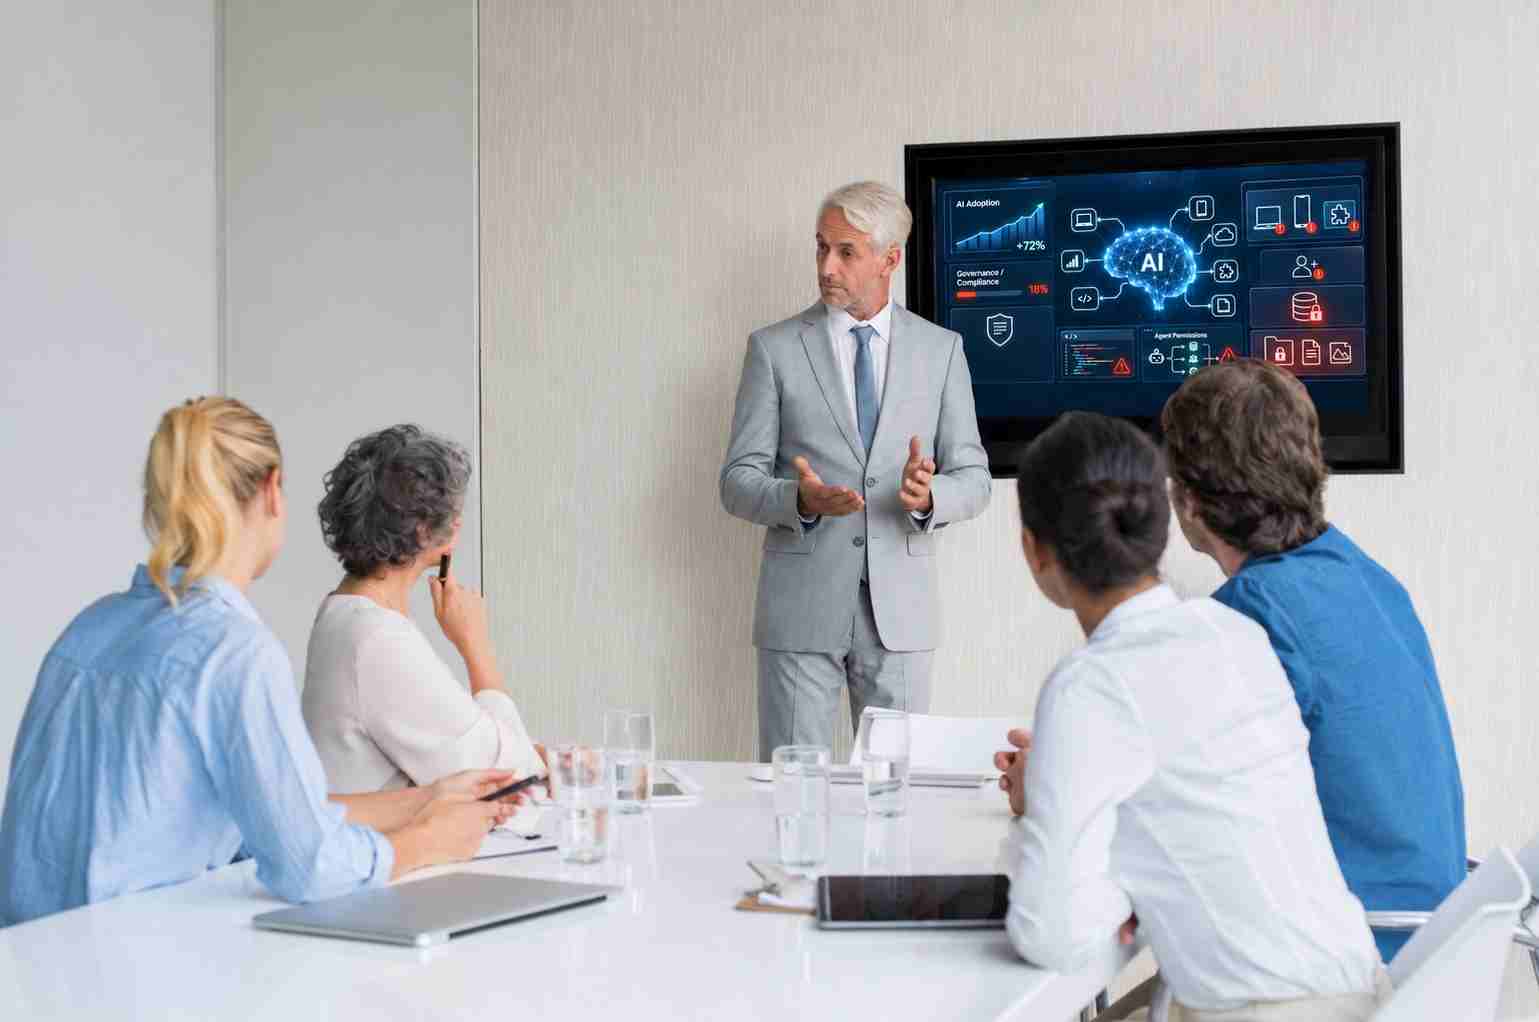
La inteligencia artificial gana espacio en las empresas latinoamericanas, pero las medidas para controlar sus riesgos avanzan a un ritmo menor. La brecha puede dejar expuestos datos confidenciales y procesos internos, advirtió la empresa de ciberseguridad SISAP.
Según el informe AI Readiness in Latin America 2026, de RSM, citado por SISAP, cerca del 40% de las organizaciones ya implementa inteligencia artificial. Entre estas, el 68% planea ampliar su uso durante los próximos 12 meses.
Sin embargo, solo el 18% cuenta con marcos formales de gobernanza, es decir, reglas y responsables para supervisar estas tecnologías, y apenas el 17% dispone de políticas de uso para sus colaboradores. El estudio se basa en una encuesta a más de 400 líderes empresariales de la región.
HERRAMIENTAS QUE PUEDEN PASAR INADVERTIDAS
Uno de los principales desafíos es conocer cuáles plataformas utilizan los trabajadores y qué información ingresan en ellas.
De acuerdo con SISAP, el acceso puede realizarse mediante cuentas personales, extensiones de navegador, dispositivos móviles o funciones incorporadas en aplicaciones corporativas, incluso sin que la empresa lo identifique.
Esto puede facilitar el uso de herramientas no autorizadas y el ingreso de credenciales, datos personales, información financiera o documentos internos en servicios que no cuentan con aprobación para procesarlos.
La compañía indicó que, en conversaciones con organizaciones de sectores como banca y gobierno en al menos 10 países, ha identificado la necesidad de fortalecer la supervisión y la capacidad de respuesta ante la incorporación de IA.
EL CÓDIGO Y LOS AGENTES TAMBIÉN REQUIEREN REVISIÓN
Los riesgos también alcanzan el desarrollo de software. José Amado, AI Security Manager de SISAP, señaló que los asistentes de programación pueden acelerar la creación de servicios digitales, pero el código generado requiere revisiones y pruebas de seguridad antes de utilizarse en sistemas de producción.
Asimismo, los agentes de inteligencia artificial capaces de consultar bases de datos, enviar correos o modificar configuraciones pueden comprometer las operaciones cuando tienen permisos excesivos y carecen de supervisión.
REGLAS CLARAS PARA APROVECHAR LA IA
Entre las medidas recomendadas por SISAP se encuentran:
- Definir responsables: involucrar a las áreas de negocio, tecnología, riesgo y seguridad en la aprobación del uso de IA.
- Identificar las herramientas utilizadas: conocer las plataformas, cuentas y dispositivos desde los que acceden los colaboradores.
- Priorizar cuentas corporativas: administrar usuarios, aplicar autenticación segura y asignar permisos según cada función.
- Proteger la información: establecer qué datos pueden procesarse en cada plataforma.
- Revisar el código generado: realizar pruebas de seguridad antes de incorporarlo a los sistemas.
- Controlar los agentes de IA: limitar sus permisos, registrar sus acciones y contar con mecanismos para detenerlos.
- Capacitar al personal: enseñar buenas prácticas y revisar periódicamente el cumplimiento de las políticas internas.
Para SISAP, estas acciones permiten aprovechar la inteligencia artificial con decisiones informadas sobre sus riesgos y con una mayor protección de la información y la continuidad de las operaciones.